
أسلوب الاحتيال المتدرج
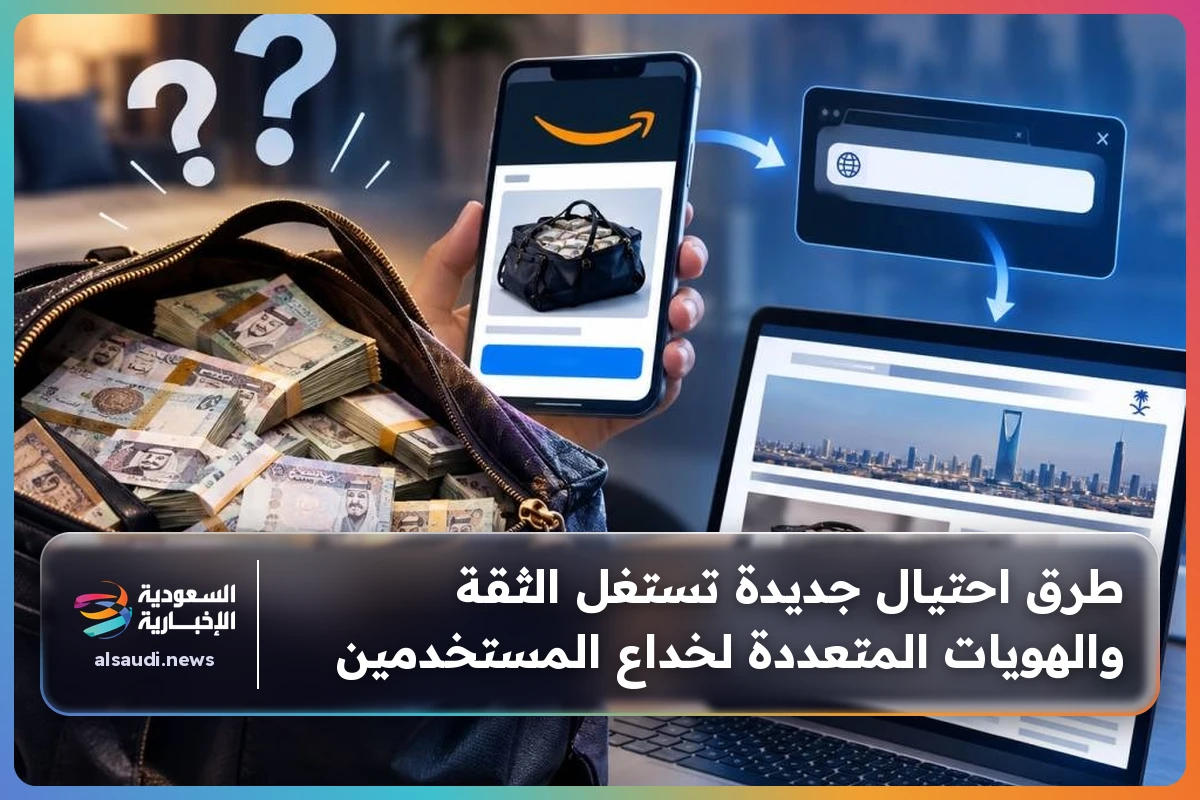
لا يبدأ الإعلان الاحتيالي بطلب بيانات بنكية مباشرة، بل يسعى أولًا إلى إثارة فضول المستخدم عبر صورة وعناوين تشبه المحتوى الفاضح. بعد ذلك يستعير اسم علامة تجارية معروفة ويظهر بصفة وسيط إعلامي موثوق لإضفاء مظهر من المصداقية على القصة التي يرويها. فقط عندما يشعر المستخدم بأنه قد اقتنع بالسرد السابق، ينتقل المحتال إلى المرحلة التي يطلب فيها التسجيل أو إدخال معلومات أو دفع مبلغ مالي.
هويات متعددة في رابط واحد
يبدأ الاستدراج بصورة وأسلوب يوحي بمحتوى فاضح، بينما تعطي واجهة الإعلان انطباعًا بالارتباط بجهة معروفة لدى الجمهور، لكن الرابط الفعلي لا يحتوي على اسم تلك الجهة الظاهرة. قامت «الوطن» بإجراء بحث مفتوح عن النطاق المذكور فلم تجد سجلًا عامًا موثوقًا يربطه بأمازون أو بالوسيلة الإعلامية التي تحاول الصفحة تقليدها، كما لم تتوفر أدلة علنية كافية لتحديد من يقف وراء الحملة أو الدولة التي تدار منها. يستخدم النطاق امتداد .top الذي يعد نطاقًا عامًا لا يرتبط بدولة محددة ولا يكشف هوية صاحبه؛ وقد أشارت منظمة ICANN في يونيو 2025 إلى أن هذا الامتداد ظل من بين أكثر نطاقات المستوى الأعلى العامة تعرضًا لإساءة الاستخدام بعد إجراءات تنظيمية اتخذتها تجاه الجهة المشغلة للسجل، لكن استخدام الامتداد وحده لا يشكل دليلًا على أن أي نطاق معين احتيالي.
التمويه وصعوبة تتبع المصدر
يرى اختصاصي الأمن السيبراني مجدي النصر أن النموذج أقرب إلى حملة تعتمد على الهندسة الاجتماعية وانتحال الهوية، وليس مجرد رابط مضلل. ويشرح أن العملية تبدأ بما يثير فضول المستخدم، ثم تنقله إلى موقع لا يرتبط فعليًا بالجهة التي يوحي بها الإعلان، وقد تظهر بعد ذلك صفحة مصممة بطريقة تشبه موقعًا معروفًا، مما يسمح للمحتال بالاستفادة من ثقة الجمهور بأكثر من اسم في العملية نفسها. ويضيف أن المحتال لا يسعى لاختراق الجهاز من أول خطوة، بل يحاول اختراق قرار المستخدم وثقته؛ إذ يأتي طلب التسجيل أو إدخال البيانات أو الدفع بعد أن يكون المستخدم قد اقتنع بالقصة التي سبقت الطلب. ويتطابق هذا النمط مع ما رصدته لجنة التجارة الفيدرالية الأمريكية من تنقل المحتالين بالضحية بين هويات متعددة، كأن يبدأ الاحتيال بانتحال شركة معروفة ثم ينتقل إلى انتحال جهة مالية أو رسمية.
ويصف اختصاصي الأمن السيبراني نضال المسيري الأسلوب المستخدم في بعض الحالات بالتمويه، موضحًا أن المستخدم قد يشاهد وجهة أو محتوى يختلف عما يظهر للمنصات أو لأنظمة الفحص. ويقول إن الفضيحة نفسها ليست الهدف، بل مجرد طُعم يلعب على الفضول، والهدف الحقيقي غالبًا جر المستخدم إلى منصة استثمار وهمية أو سرقة بياناته البنكية. وينصح بالتحقق من عنوان الموقع الفعلي في متصفح المتصفح وعدم الاكتفاء بالاسم أو الشعار الظاهر في الإعلان، بالإضافة إلى التأكد من الأخبار الصادمة عبر مصدرها الأصلي قبل التفاعل معها.
ويؤكد مجدي النصر أن مكان الحساب أو لغة المحتوى أو موقع الاستضافة لا يكفي لتحديد مصدر الحملة، إذ يمكن استخدام شبكات خاصة افتراضية وخدمات وسيطة وخوادم في دول مختلفة وحسابات مسروقة. ويشير إلى أن الإسناد التقني الدقيق يتطلب الربط بين بيانات النطاقات ونظام أسماء النطاقات والاستضافة والحسابات ومسارات الإعلانات والدفع، وليس الاعتماد على عنوان بروتوكول الإنترنت أو موقع خادم بمفرده. ويضيف أن الإعلان يوحي بالارتباط بـAmazon.sa بينما يقود إلى نطاق مختلف، والنطاق المرصود هو fugiat-nihil-rerum.top، وقد لم يثبت البحث المفتوح ارتباط النطاق بأمازون أو بالوسيلة المنتحلة، والصفحة التالية تحاكي وسيلة إعلامية وتنشر قصة مفبركة. وتوفر خدمة «تحقق» السعودية فحصًا للروابط قبل فتحها، وامتداد .top عام لا يحدد دولة صاحب الموقع، وكانت ICANN قد رصدت مستويات مرتفعة من إساءة الاستخدام ضمن نطاقات .top.